Een certificaat halen is mooi. Een managementsysteem dat ook echt werkt, is beter. Zorginstelling Zinzia heeft het nu allebei! De organisatie is gecertificeerd voor ISO 27001 en NEN 7510. Dit resultaat kwam er na een grondig traject van anderhalf jaar, waarin SBMC vanuit organisatieadvies en informatiebeveiliging samen optrok met adviesbureau Summit. Alle locaties deden mee. Geen snelle vinkjes of beleid voor in de la, maar informatiebeveiliging die onderdeel werd van de dagelijkse organisatie.
Organisatieadvies en informatieveiligheid in de zorg gaan hand in hand
Zinzia Zorggroep biedt liefdevolle ouderenzorg vanuit locaties in Wageningen, Renkum en Bemmel. Achter die zorg gaat een grote hoeveelheid gevoelige informatie schuil: cliëntdossiers, medische gegevens, personeelsinformatie, roosters en systemen die dag en nacht beschikbaar moeten zijn.Bewoners en hun families moeten erop kunnen vertrouwen dat daar zorgvuldig mee wordt omgegaan. En dat vertrouwen wil je kunnen aantonen.
ISO 27001 en NEN 7510, de norm voor informatiebeveiliging in de zorg, vragen precies dat: geen dikke map met beleid, maar aantoonbare beheersing in de dagelijkse praktijk. Zinzia besloot het goed aan te pakken en beide certificeringen in één traject te realiseren.
Twee bureaus, één team
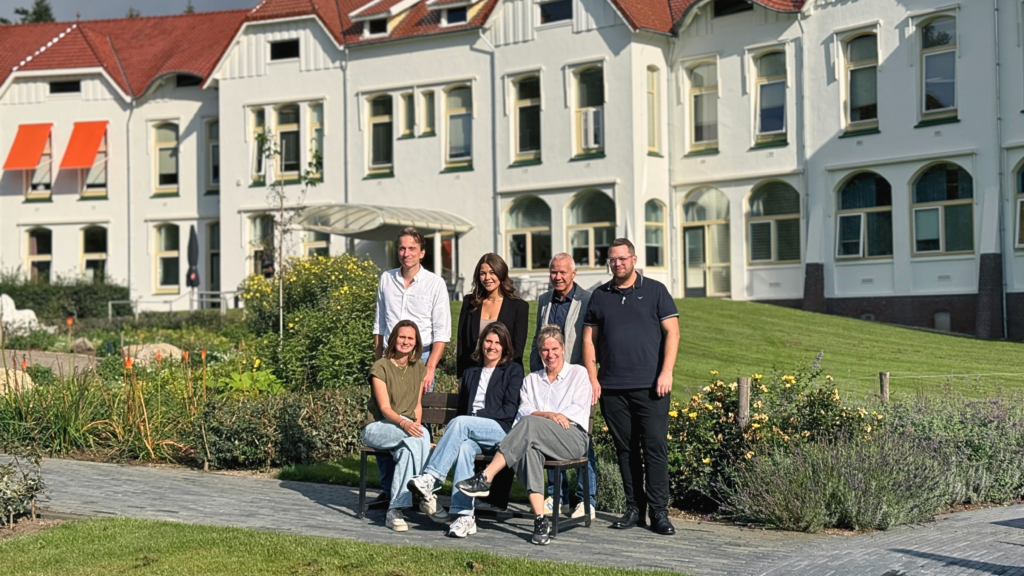
Voor dit traject sloegen twee bureaus de handen ineen. Summit, een adviesbureau dat veel doet in professionalisering in de zorg, kent de zorgpraktijk van binnenuit en begeleidde de organisatiekant van het traject met Peter van der Sluijs, Andrea Kohlrusch en Charlotte Kleinjan. SBMC bracht met Karin Raanhuis en Johan Zelle de inhoudelijke kennis van de normen en ervaring met organisatieadvies in.
Die combinatie werkte. Summit wist wat haalbaar is op een zorglocatie. SBMC wist wat de normen écht vragen en vooral ook wat níet. Zo bleef het traject pragmatisch waar het kon en zorgvuldig waar het moest.
En dat betekende meer dan adviseren vanaf de zijlijn. Karin was anderhalf jaar binnen Zinzia zelf aan de slag: meeschrijven, processen inrichten, verantwoordelijkheden helder krijgen, zaken uitzoeken en medewerkers meenemen in nieuwe werkwijzen.
“Je kunt niet vanaf een afstandje vertellen hoe het moet. Ik heb bij Zinzia gewoon meegewerkt: beleid samen opstellen, processen inrichten, dingen uitzoeken die al jaren niemand had aangeraakt. Juist door zo dicht op de organisatie te zitten, bouw je iets dat past bij hoe mensen daar echt werken.” – Karin Raanhuis, adviseur SBMC
Organisatieadvies begint bij de bestaande praktijk
Anderhalf jaar klinkt misschien als een lange doorlooptijd. Voor dit traject was het precies goed. Zinzia is een grote zorgorganisatie met meerdere locaties en die zijn allemaal meegenomen. Geen certificaat dat alleen op het hoofdkantoor klopt, maar informatiebeveiliging die op iedere locatie werkt. Van behandelkamer tot serverruimte.
Daar kwam nog iets bij: er was veel legacy. Systemen, werkwijzen en afspraken die in de loop der jaren waren gegroeid, maar waarvan niet altijd meer duidelijk was waarom ze zo waren ingericht of wie ervoor verantwoordelijk was.
Van losse afspraken naar duidelijke processen en verantwoordelijkheden
Een belangrijk onderdeel van het traject was het aanbrengen van structuur. Verantwoordelijkheden werden helder belegd, processen aangescherpt en risico’s systematisch in kaart gebracht. Maar goed organisatieadvies gaat verder dan wat er op papier staat. Een procedure werkt pas als medewerkers ermee werken. Een verantwoordelijkheid is pas echt belegd als iemand zich eigenaar voelt. En een risicoanalyse heeft pas waarde als de uitkomsten worden opgevolgd. Daarom draaide het traject niet alleen om certificering voor ISO 27001 en NEN 7510, maar vooral om de vraag: werkt het ook voor Zinzia in de praktijk?
Soms confronterend, altijd constructief
Een grondig traject dus. Dat betekent ook eerlijk zijn over wat er nog niet op orde is. Dat was soms confronterend. Verouderde systemen die risico’s bleken te dragen. Verantwoordelijkheden die nergens duidelijk waren belegd. Kennis die vooral in de hoofden van medewerkers zat in plaats van in processen of systemen.
Juist daar zit de waarde van organisatieadvies. Niet om met een rood potlood door de organisatie te gaan, maar om structurele kwetsbaarheden zichtbaar te maken en op te lossen. Zinzia had het lef om die spiegel te accepteren en vervolgens door te pakken.
Dat verdient een compliment. Want organisatieadviseurs kunnen begeleiden, uitdagen en kennis toevoegen, maar certificering is uiteindelijk vooral een verdienste van de organisatie zelf.
“Dit traject heeft ons veel meer gebracht dan twee certificaten. We weten nu waar onze informatie zit, wie ervoor verantwoordelijk is en welke risico’s we lopen. Dat geeft rust aan onze medewerkers, en uiteindelijk aan onze bewoners en hun families.” – Hans Somer, bestuurder Zinzia
Van ISO 27001 en NEN 7510 naar een organisatie die grip heeft
Het resultaat mag er zijn: Zinzia is gecertificeerd voor ISO 27001 en NEN 7510, over alle locaties. Maar belangrijker dan de certificaten aan de muur is wat eronder ligt. Er staat nu een managementsysteem dat daadwerkelijk wordt gebruikt. Risico’s worden periodiek beoordeeld. Incidenten worden gemeld en opgevolgd. Leveranciers worden getoetst. Medewerkers worden getraind. En verantwoordelijkheden zijn duidelijker belegd. Daarmee heeft Zinzia niet alleen voldaan aan twee belangrijke normen voor informatiebeveiliging in de zorg. De organisatie heeft ook meer grip gekregen op haar processen, informatie en risico’s.
“De samenwerking tussen Summit en SBMC voelde als één team. Ze zeiden wat gezegd moest worden, ook als dat even ongemakkelijk was. Maar altijd met een oplossing erbij. Daardoor is dit geen papieren systeem geworden, maar iets dat ons dagelijks helpt.” – Hans Somer, bestuurder Zinzia
Organisatieadvies dat niet in een la verdwijnt
Dit traject laat goed zien wat organisatieadvies in de zorg volgens SBMC moet opleveren. Niet nog een rapport, geen stapel procedures waar niemand naar kijkt en ook niet alleen een certificaat waarmee je kunt zeggen dat alles geregeld is. Het gaat om een organisatie die na afloop sterker staat. Dat is uiteindelijk het verschil tussen voldoen aan een norm en daadwerkelijk verbeteren.
Ook aan de slag ISO 27001 of NEN 7510?
Loop je binnen jouw organisatie tegen processen aan die niet meer werken zoals bedoeld? Zijn verantwoordelijkheden onduidelijk? Of wil je werk maken van ISO 27001, NEN 7510 of informatiebeveiliging in de zorg?
Met het organisatieadvies van SBMC brengen we structuur aan, maken we risico’s inzichtelijk en zorgen we dat verbeteringen ook echt onderdeel worden van de dagelijkse praktijk.
Informatieveiligheid in de zorg hoeft geen bureaucratisch moeras te zijn. Met de juiste aanpak bouw je een systeem dat audits doorstaat én de organisatie echt verder helpt. Benieuwd wat dat voor jouw organisatie betekent? Neem contact op met SBMC, we denken graag met je mee.